Claude Code-এর ভুয়া সংস্করণে গোপন দরজা, ঝুঁকিতে পাঁচ হাজার প্রোগ্রামার
Anthropic-এর কোডিং এক্সটেনশনের নামে ওপেন ভিএসএক্স ও কারসরের মার্কেটপ্লেসে প্রায় ১১ ঘণ্টা ছিল ক্ষতিকর সংস্করণ ২.১.৩১৩; এটি কম্পিউটারে হামলাকারীর এসএসএইচ চাবি বসাতে চেষ্টা করেছে।
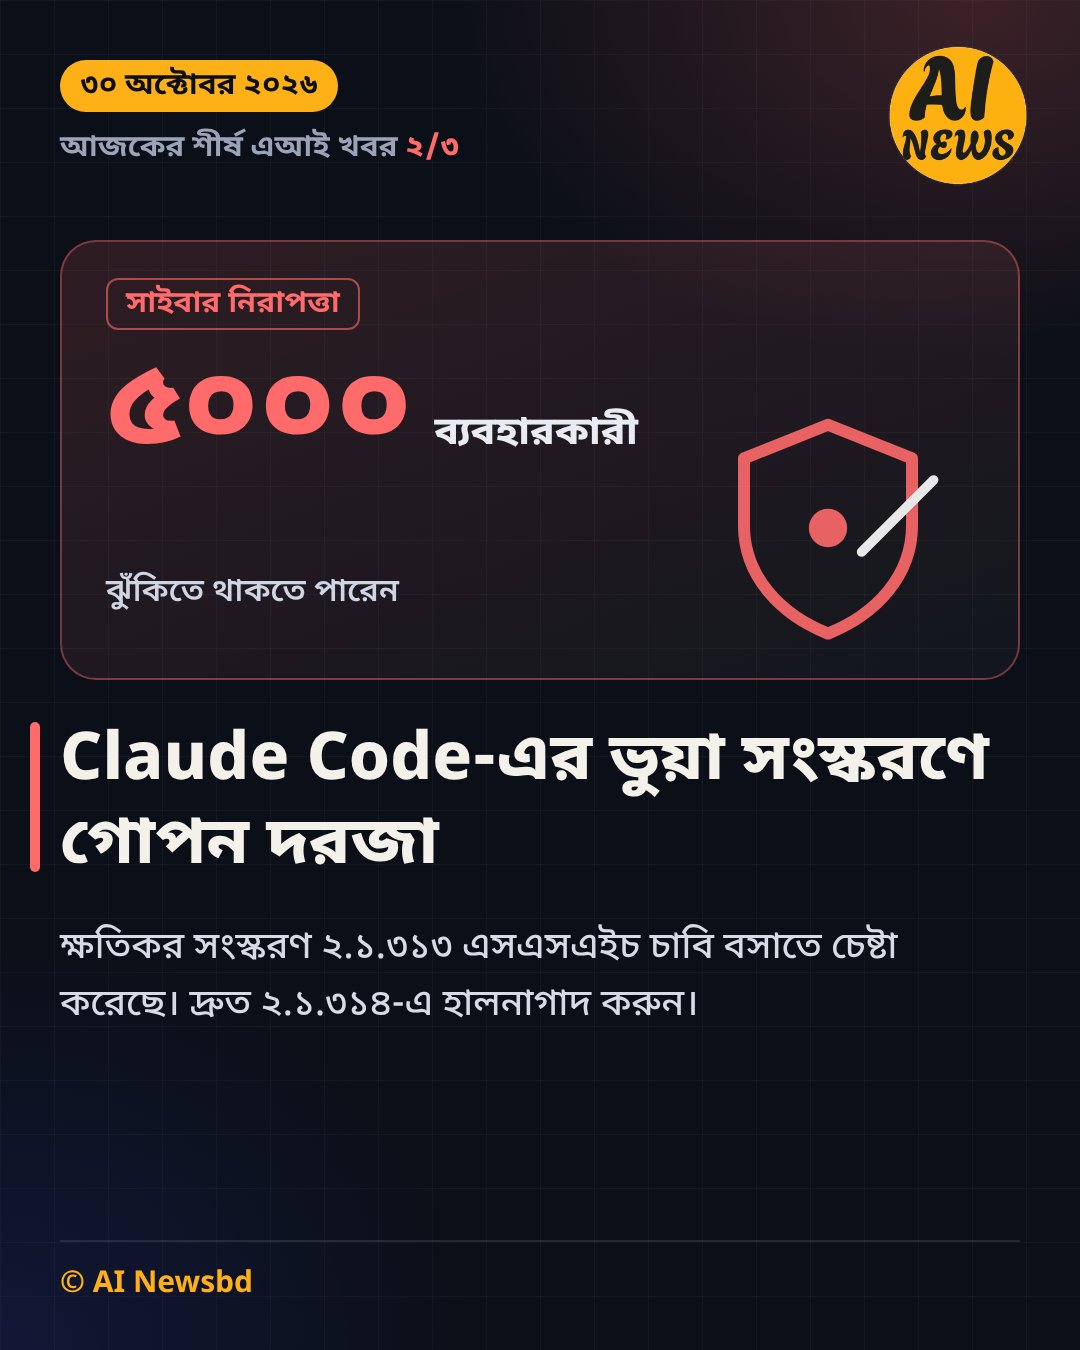
Anthropic-এর জনপ্রিয় কোডিং টুল Claude Code-এর ভিএস কোড এক্সটেনশনের একটি ক্ষতিকর সংস্করণ (২.১.৩১৩) বৃহস্পতিবার (২৯ অক্টোবর) কয়েক ঘণ্টা ধরে ডাউনলোডের জন্য উন্মুক্ত ছিল। কোড এডিটর কারসর জানিয়েছে, তাদের মার্কেটপ্লেস থেকে সর্বোচ্চ পাঁচ হাজার ব্যবহারকারী এটি পেয়ে থাকতে পারেন। সংস্করণটি Anthropic তৈরি করেনি।
সাইবার নিরাপত্তা প্রতিষ্ঠান স্টেপসিকিউরিটির বিশ্লেষণ অনুযায়ী, সংস্করণটি এসেছিল ওপেন ভিএসএক্স রেজিস্ট্রিতে Anthropic-এর আসল নামেই, নকল নামে নয়। সেখান থেকে স্বয়ংক্রিয়ভাবে কারসরের মার্কেটপ্লেসে পৌঁছায়। প্রায় ১১ ঘণ্টা এটি পাওয়া গেছে। ক্ষতিকর সংস্করণটি কীভাবে রেজিস্ট্রিতে ঢুকল, তা এখনো প্রকাশ্যে জানা যায়নি। শুক্রবার নিরাপদ সংস্করণ ২.১.৩১৪ প্রকাশ করা হয়েছে।
কী করত ক্ষতিকর সংস্করণটি
- কম্পিউটারের তথ্য সংগ্রহ করে হামলাকারীর সার্ভারে পাঠাত, যার মধ্যে গোপন চাবি বা টোকেন-জাতীয় পরিবেশ-ভেরিয়েবলের নামও ছিল।
svc-telemetryনামের একটি এসএসএইচ চাবি বসিয়ে বাইরে থেকে কম্পিউটারে ঢোকার পথ খোলার চেষ্টা করত।- ম্যাক ও উইন্ডোজে এমন ব্যবস্থা বসাত, যাতে কম্পিউটার চালু হলেই এটি আবার চলে।
কারসর বলছে, হামলাকারীর সার্ভার এখন বন্ধ এবং প্রশাসকের অনুমতি না থাকায় বেশির ভাগ কম্পিউটারে দূর থেকে লগইনের ধাপ সম্ভবত ব্যর্থ হয়েছে। তবে চাবি ও স্বয়ংক্রিয় চালু হওয়ার ব্যবস্থা থেকে যেতে পারে।
যা করবেন
~/.ssh/authorized_keysফাইলেsvc-telemetryলেখা চাবি আছে কি না দেখুন।- এক্সটেনশন হালনাগাদ করে ২.১.৩১৪ বা পরের সংস্করণে যান। শুধু আনইনস্টল করলে লুকানো ব্যবস্থা মুছে যায় না; কারসরের দেওয়া পরিষ্কারের স্ক্রিপ্ট চালান।
- আক্রান্ত হলে ওই কম্পিউটার থেকে ব্যবহার করা পাসওয়ার্ড, গিট, ক্লাউড ও অন্যান্য টোকেন অন্য নিরাপদ কম্পিউটার থেকে বদলে ফেলুন।