ডিপসিকচালিত এআই এজেন্ট দিয়ে ২০০-র বেশি প্রতিষ্ঠানে চীনসংশ্লিষ্ট হ্যাকারদের হামলা
সাইবার নিরাপত্তা প্রতিষ্ঠান ক্রাউডস্ট্রাইক জানিয়েছে, ভেপার পান্ডা নামের একটি দল ১১ দিনে অন্তত ১৪টি দেশে হামলা চালিয়েছে; নয়টি প্রতিষ্ঠানে ঢুকে ব্যাকডোর বসিয়েছে।
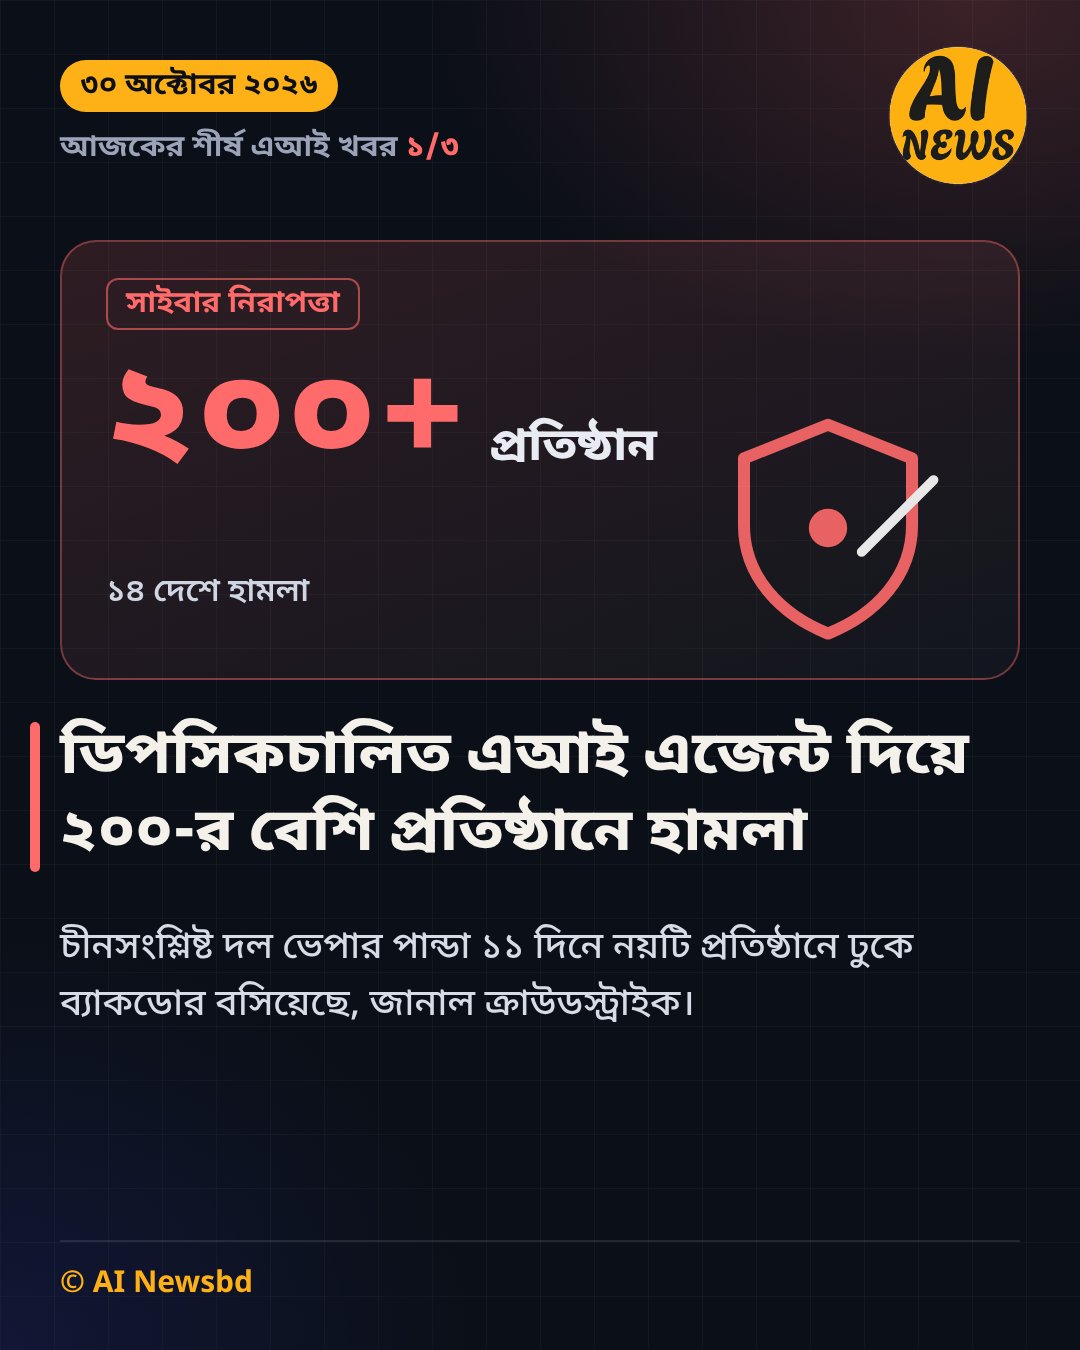
চীনসংশ্লিষ্ট হ্যাকার দল ভেপার পান্ডা (VAPOR PANDA) এআই এজেন্ট দিয়ে বিশ্বের ২০০-র বেশি প্রতিষ্ঠানে হামলা চালিয়েছে। সাইবার নিরাপত্তা প্রতিষ্ঠান ক্রাউডস্ট্রাইক ২৯ অক্টোবর এক প্রতিবেদনে এ তথ্য জানিয়েছে। হামলা শুরু হয় ১৭ অক্টোবর, চলে ১১ দিন। লক্ষ্য ছিল অন্তত ১৪টি দেশের প্রতিষ্ঠান।
দলটি 'আর্টেক্স' (ARTEX) নামের একটি এজেন্টভিত্তিক হামলার কাঠামো ব্যবহার করেছে। এটি মূলত চলেছে চীনের তৈরি ডিপসিক মডেলে। সঙ্গে ছিল সাবস্ক্রিপশনভিত্তিক আরেকটি বাণিজ্যিক মডেল, যেটি কোনটি তা ক্রাউডস্ট্রাইক শনাক্ত করতে পারেনি। একটি হামলাতেই পরিকল্পনাকারী এজেন্টগুলো প্রায় ১৪০ কোটি ইনপুট টোকেন ব্যবহার করেছে। একজন মানুষ চালক একসঙ্গে কয়েকটি হামলা চালিয়েছেন এবং গুরুত্বপূর্ণ সিদ্ধান্তের মুহূর্তে নির্দেশ দিয়েছেন।
কারা আক্রান্ত
- নয়টি প্রতিষ্ঠানে ঢুকে 'ব্লাডঅ্যালকেমি' (BLOODALCHEMY) নামের ব্যাকডোর বসানো, পাসওয়ার্ড অনুমান ও নেটওয়ার্ক জরিপের প্রমাণ মিলেছে।
- আরও অন্তত ১২টি প্রতিষ্ঠানে পাসওয়ার্ড অনুমানের চেষ্টা হয়েছে, যার মধ্যে যুক্তরাষ্ট্রের গবেষণা প্রতিষ্ঠান ও ইউরোপের সরকারি সংস্থা রয়েছে।
- লাতিন আমেরিকার দুটি দেশের পররাষ্ট্র মন্ত্রণালয়ে অনুপ্রবেশ হয়েছে, মধ্যপ্রাচ্যের একটি স্বরাষ্ট্র মন্ত্রণালয়ও আক্রান্ত।
- যুক্তরাষ্ট্র, বেলজিয়াম ও ফিলিপাইনের টেলিযোগাযোগ সেবাদাতা আক্রান্ত হয়েছে।
- এক দফায় যুক্তরাষ্ট্রের ওষুধ, সেমিকন্ডাক্টর, প্রতিরক্ষা, পারমাণবিক ও আর্থিক খাতের ১৯টি প্রতিষ্ঠানকে লক্ষ্য করা হয়।
কেন গুরুত্বপূর্ণ
ক্রাউডস্ট্রাইক বলছে, এই দলকে এআইচালিত হামলার সরঞ্জাম ব্যবহার করতে এবারই প্রথম দেখা গেল। প্রতিষ্ঠানটির মূল্যায়ন, আগামী ১২ মাসে চীনসংশ্লিষ্ট আরও হ্যাকার দল এমন এজেন্টভিত্তিক কাঠামো ব্যবহার করবে বলে জোর সম্ভাবনা আছে।
যা করবেন
ক্রাউডস্ট্রাইকের পরামর্শ: সন্দেহজনক কিছু ঘটলে সাইনিং কি ও সার্ভিস অ্যাকাউন্টের চাবি বদলান; ইন্টারনেটে খোলা যন্ত্র, বিশেষ করে দীর্ঘদিন চলা লিনাক্স সার্ভার, দ্রুত হালনাগাদ করুন; আর ইন্টারনেটে যুক্ত নয় এমন সার্ভারেও নজরদারি সফটওয়্যার রাখুন।