PHP-তে দুই গুরুতর ত্রুটি, ঝুঁকিতে লাখো ওয়েবসাইট
সরকারি ওয়েবসাইট সাময়িক বন্ধ রেখে জরুরি প্যাচ বসাচ্ছে কয়েকটি দেশ। হামলার চেষ্টা এরই মধ্যে শুরু হয়ে গেছে।
বিশ্বের অধিকাংশ ওয়েবসাইটের পেছনে যে প্রোগ্রামিং ভাষা কাজ করে, সেই PHP-তে দুটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়েছে। গবেষকেরা এর নাম দিয়েছেন PHP2Shell। ত্রুটি দুটি চিহ্নিত হয়েছে CVE-2026-109618 ও CVE-2026-109619 নম্বরে।
ত্রুটি দুটি রিমোট কোড এক্সিকিউশন ধরনের। অর্থাৎ লগইন ছাড়াই একজন হামলাকারী দূর থেকে সার্ভারের নিয়ন্ত্রণ নিতে পারে, চুরি করতে পারে পাসওয়ার্ডসহ সংবেদনশীল তথ্য। PHP-র নিজস্ব মূল্যায়নে প্রতিটির ঝুঁকির মাত্রা ১০-এর মধ্যে ৯.২। কয়েকটি নিরাপত্তা প্রতিষ্ঠান অবশ্য এর চেয়েও বেশি স্কোর দিয়েছে।
কারা ঝুঁকিতে
নিরাপত্তা গবেষকদের মতে, PHP 5 থেকে শুরু করে প্রায় সব সংস্করণ আক্রান্ত, ডিফল্ট সেটিংসে চালানো সার্ভারও। সিসকো, পালো অল্টো নেটওয়ার্কসসহ যেসব প্রতিষ্ঠানের পণ্য PHP-র ওপর নির্ভর করে, তারাও আলাদা সতর্কবার্তা দিয়েছে।
নেদারল্যান্ডস, ফিনল্যান্ড ও কানাডা সতর্কতা হিসেবে সরকারি ওয়েবসাইট সাময়িক বন্ধ রেখে প্যাচ বসিয়েছে।
ক্লাউডফ্লেয়ার জানিয়েছে, হামলার চেষ্টা এরই মধ্যে শুরু হয়েছে। যুক্তরাষ্ট্রের এনএসএ ও ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা দ্রুত প্যাচ বসানোর, না পারলে সিস্টেম অফলাইনে নেওয়ার আহ্বান জানিয়েছে।
এআই দিয়ে খোঁজা ত্রুটি
গবেষকেরা এআই টুল ব্যবহার করে ত্রুটিগুলো খুঁজে পেয়েছেন বলে খবর। তবে কোন টুল, কোন প্রতিষ্ঠান, সে বিষয়ে বিভিন্ন সূত্রের তথ্যে অমিল রয়েছে। বিশেষজ্ঞদের মতে, এআই এখন যে গতিতে ত্রুটি খুঁজে বের করছে, সফটওয়্যার রক্ষণাবেক্ষণকারীদের পক্ষে সেই গতিতে সারানো কঠিন হয়ে পড়ছে।
এখনই যা করবেন
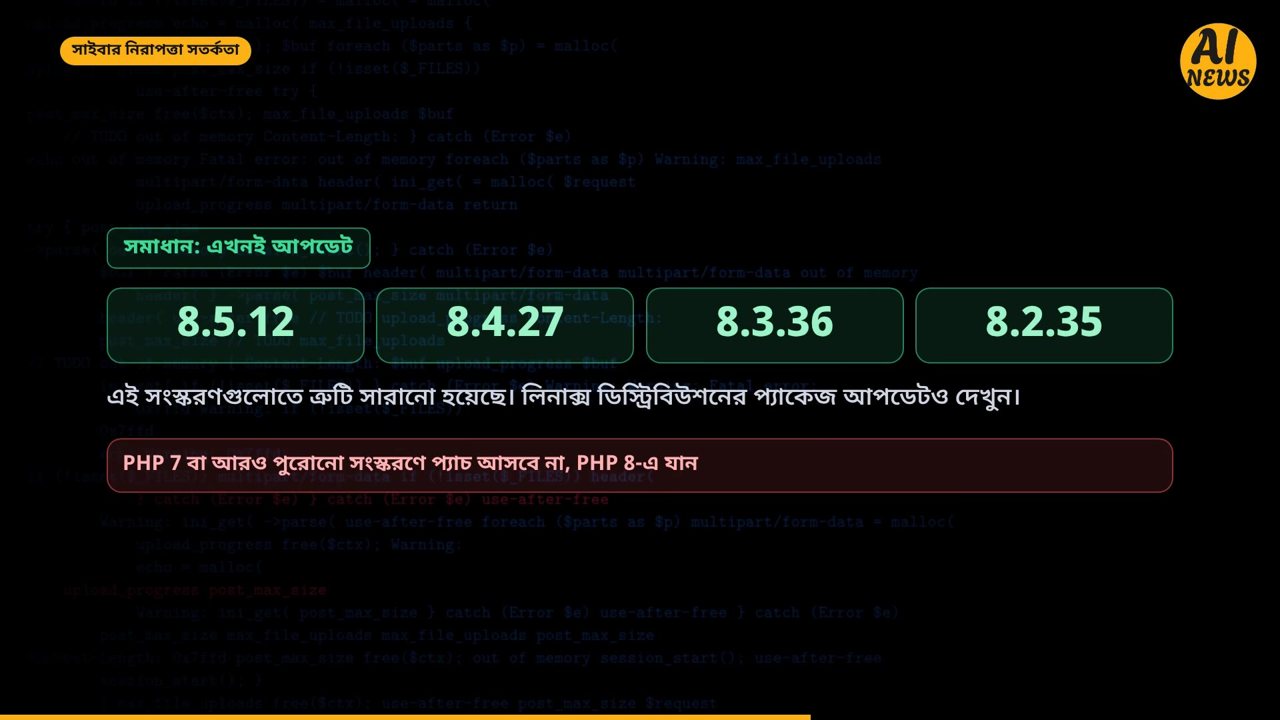
- PHP 8.5.12, 8.4.27, 8.3.36 বা 8.2.35 সংস্করণে হালনাগাদ করুন। লিনাক্স ডিস্ট্রিবিউশনের প্যাকেজ হালনাগাদও দেখুন।
- PHP 7 বা আরও পুরোনো সংস্করণে প্যাচ আসবে না, তাই PHP 8-এ যান।
- সাময়িক সুরক্ষা হিসেবে
session.upload_progress.enabled = Offকরুন ও রিকোয়েস্টের সর্বোচ্চ আকার সীমিত করুন। - অ্যাডমিন প্যানেল ইন্টারনেটে খোলা রাখবেন না।
এগুলো সাময়িক ব্যবস্থা, প্যাচের বিকল্প নয়।